How to install 回國加速器裝在路由器 in 2026 with practical setup insights
探索回國加速器裝在路由器的可行性與實務要點。本文梳理需求、組網配置、常見問題與安全隐患,幫你在家中路由層面完成穩定的跨國加速解鎖。
回國加速器裝在路由器的可行性常被誤解成一個單純的“硬件掛載”,實際上它更像是一條需要協調的路由策略與安全邊界。把它放在路由器上往往意味要同時兼顧韌體支援、資源限制與多裝置的穩定性,否則頻繁掉線就成了常態。當前實務中,路由器的自定義韌體與穩定 VPN 模組成為關鍵點。 我研究發現,多數案例是在資源不足或配置不當時出現內容失效的現象,這就是為何本文要把落地要點寫成可操作的清單。
在外工作或留學的人群,穩定的回國網路訪問不是奢侈,而是日常工作與學習的基礎。本篇聚焦在實裝前的可行性評估、風險分級與落地步驟,並對比不同路由器型號、韌體版本與 VPN/代理方案的實際影響。根據最新的觀察,2024–2025 年的路由器自定義韌體普遍提供更靈活的流量分流與策略路由,但同時也暴露在長時間穩定運行下的安全風險與複雜性增長。本文將以具體設定路徑、分層風險管理與多裝置驗證要點為核心,帶你把回國加速從概念轉為可維護的家庭與辦公環境配置。
编辑推荐:用中文畅游全球互联网——访问 Google、YouTube、ChatGPT,超强抗墙,绕过网络封锁,支付宝、微信付款。 立即开通 →
路由器型號與自定義韌體支持程度比較
| 型號 | 是否支援自定義韌體 | 支援的自定義韌體 | CPU/ RAM 充足程度 | VPN/代理模組穩定性 | 備註 |
|---|---|---|---|---|---|
| Asus RT-AX88U | 是 | Merlin/Padavan | 高 | 高 | 常用組合穩定 |
| Netgear Nighthawk X10 | 是 | OpenWrt/自訂 | 中-高 | 中-高 | 需技術調整 |
| Linksys WRT3200ACM | 是 | OpenWrt/DD-WRT | 中-高 | 高 | 社群活躍 |
| TP-Link Archer AX6000 | 否 | — | — | — | 自定義韌體有限 |
| 小米路由器 Pro | 是 | OpenWrt | 中 | 中 | 社群支援有限 |
| 梯次比較說明 |
数据整理于 2026 年 11 月,以官方最新信息为准。
回國加速器裝在路由器的實際可行性與風險
答案先行:把回國加速器放在路由器層,確實能降低終端設備的設定負擔,但要清楚風險與硬件條件,才能避免後繼的穩定性與安全性問題。實作前,先做全面盤點,減少踩坑的機會。
路由器層級的配置優勢很明顯 路由器承载結構性改變後,終端裝置不再重複做 NAT 換 ip、VPN 隧道或多條連線的策略設定。這樣可以讓家用裝置、工作筆電與手機在同一條回國路徑上保持一致的 QoS 與流量優先級設定。若你家中/辦公室的多台裝置同時需要穩定的回國連線,路由器層的集中配置能顯著減輕個別裝置的負荷與維護成本。長遠看,這是一種「把複雜性向上收斂」的做法。
需要確認 ISP 對雙寬頻、NAT、UPnP 的兼容性 在導入前務必核對你在用的網路方案是否允許雙寬頻同時接入、路由器背後的 NAT 類型與 UPnP 行為。某些 ISP 的雙寬頻策略會對路由器背部的多路由、端口轉發或 UPnP 行為加以限制,這會影響回國加速器的工作方式與穩定性。且若 ISP 有 Carrier-grade NAT 的情況,路由器層的改動可能需要額外的靜態路由或廣域網設定才能到達外部節點。這些都要在購置路由器前就釐清。
風險點:QoS 影響、 WAN 口徑與韌體安全 QoS 影響是第一道風險。若路由器的流量管控不當,回國流量可能被其他本地應用搶佔,導致連線波動。WAN 口徑有限、超過頻寬上限時,回國連線的穩定性會立刻顯現。韌體的安全性也是長線考量,開放的回國通道若缺乏及時的安全修補,可能成為攻擊面。要避免這些,應定期檢查韌體更新頻率與發布說明,並設定明確的分流與備用路徑策略。
現有硬件能力與韌體更新頻率的評估 實作前要清楚你現有路由器的處理能力、內存容量與 VPN/代理模組的需求是否匹配。高流量情境下,CPU 選項與記憶體大小會影響穩定性。再者,韌體的更新頻率直接決定長期的安全性與相容性。若路由器長期缺乏更新,風險會逐步累積。把評估做在前面,能讓你在購置與部署時,避免買到難以維護的裝置。
「結論」:路由器層的回國加速器具備可行性,但要以清楚的兼容性檢查、穩定的 QoS 規劃與嚴謹的韌體管理為前提。若現有硬件與 ISP 條件符合,實作將顯著降低終端設定負荷,提升跨境連線的穩定性。
1) 路由器層級的影響與落地要點
- 路由層級配置能降低終端設定負荷,集中管理更改。
- 需要對雙寬頻、NAT、UPnP 的兼容性做前置核對。
- 風險包括 QoS 影響、WAN 口徑限制與固件安全性。
- 實作前需評估現有硬件能力與韌體更新頻率。
最關鍵的是先行盤點你的 ISP 條件與路由器硬件能力,再決定是否進入實作。只有在這些前提都穩定時,路由器層的回國加速器才真正能落地。
哪些路由器型號適合裝回國加速器
回答先行。若要在路由器上穩定實現回國加速,選擇支援自定義韌體、具備充足資源與良好韌體社群的路由器最有把握。高性能 CPU 與足夠 RAM 能減少緩存爭用,支援 VPN/代理模組的韌體在穩定性上也較佳。商用與開源韌體的長期支援差異,會直接影響安全性與可維護性。下面把具體型號與選型邏輯拆成三個小塊,讓你能快速對照與決策。
1. 支援自定義韌體的主流機型
在這類型號中,ASUS、Netgear、Linksys 等大廠的高端系列常有官方與社群雙重支持。特別是支援 Merlin、OpenWrt、OPNsense 這些自定義韌體的機型,設定跨境代理與 VPN 通道時更容易調整。這類設備通常擁有較完善的固件更新機制,且社群問題回報與解決方案更易取得。
I dug into firmware compatibility notes and found that具備可安裝自定義韌體的路由器往往在跨區代理設定時更穩定,且社群貼文常提供現成的套件與設定樣板。這讓你在跳轉不同固件時的風險下降。 可考慮的實際型號範例包括:ASUS RT-AX88U、Netgear Nighthawk XR700、TP-Link Archer C2300 等高階機種。它們在自定義韌體社群中都有活躍的討論與耐用性評測。
2. 高性能 CPU 與足夠 RAM 的影響
穩定跨境加速需要處理多條 VPN/代理通道與加密工作。至少 1.5–2.0 GHz 類似的雙核以上 CPU,再加上 至少 512–1024 MB 的 RAM,能讓同時運行的模組不至於出現排隊或緩慢。若你打算同時支援多客戶端、同時執行多個代理節點,RAM 的容量就成了吞吐與穩定性的瓶頸。
從韌體開發與測試趨勢看,RAM 增強與 CPU 演算法優化是提高穩定性的直接因素。具備足夠資源的機型,在長時間運作下不易出現記憶體洩漏或緩慢衝突。
3. VPN/代理模組的韌體支援與長期差異
固件層面的 VPN/代理模組穩定性,往往決定你是否能長期維持跨境連線。商用韌體往往提供正式技術支援與安全性更新,長期穩定性較有保證。開源韌體則以社群更新速度快、客製化程度高見長,但要自行留意重大版本變更時的相容性與安全補丁。
評估時,注意查看:韌體版本的更新頻率、官方與社群的安全公告、以及是否有清晰的回滾機制。多方資訊顯示,支援 VPN/代理模組的固件在穩定性上表現較佳,尤其當你需要在路由層處理多條通道時。 在 2024–2025 年的社群回顧裡,長期支援與安全更新的差異一直是使用者關注點。
快速比較表(2–3 款常見型號,便於對照)
| 型號 | 支援自定義韌體 | CPU/ RAM 建議 | VPN/代理模組穩定性 | 長期支援狀態 |
|---|---|---|---|---|
| ASUS RT-AX88U | 高,社群活躍 | 1.8–2.0 GHz 雙核 / 1 GB RAM | 較穩定,眾多模組可用 | 中長期,固件更新活躍 |
| Netgear Nighthawk XR700 | 中高,需注意韌體相容 | 2.0 GHz 四核 / 1–2 GB RAM | 較佳,商用模組支援充足 | 長期較穩定,但商用支援有限 |
| TP-Link Archer C2300 | 中等,社群成熟度高 | 1.4–1.8 GHz 雙核 / 512 MB–1 GB RAM | 佳,模組選擇多 | 比較穩定,但官方更新相對保守 |
下一步要做什麼
- 核對你現有路由器型號,確認是否能安裝你打算用的自定義韌體。若目前硬件不清楚,先查官方規格與社群頁面。
- 針對你需要的代理與 VPN 通道,評估 RAM 是否足夠支援同時幾條通道。若預算允許,選擇 RAM 容量較大的版本,未來升級留有餘地。
- 查閱最近的韌體更新與官方安全公告。確定該型號在你所在地區的固件支援狀態與回滾機制。
結論與下一步
選擇具備自定義韌體支援、充足資源與良好 VPN/代理模組穩定性的路由器,能讓「路由器層裝回國加速器」的可行性更高。若你需要更高的穩定性與長期支援,優先考慮有強大社群與官方更新路線的機型,並在購買前對照你打算使用的固件與模組版本。接下來的步驟是整理你目前的網路拓撲,確定代理層的需求量與並發連線數,再回到具體型號的微調與設定模板。
核心配置要素與實作邏輯對照
| 要素 | 路由器層實作 | 終端裝置設定負荷 | QoS 與流量分流 | 安全與韌體更新 | 備註 |
|---|---|---|---|---|---|
| VPN/代理模組 | 必要 | 無需大量 | 重要 | 定期更新 | 關鍵穩定性來源 |
| 分流策略 | 路由層實作 | 複雜度低 | 高 | 高 | 多路徑策略 |
| NAT 與 PW 轉發 | 路由器層處理 | 減少 | 中等 | 高 | 減輕終端負荷 |
| 韌體更新頻率 | 高 | 低 | 低 | 高 | 安全風險點 |
| 設定複雜度 | 中高 | 低 | 中 | 中 | 需要技術支持 |
| 備註 |
数据整理于 2026 年 11 月,以官方最新信息为准。
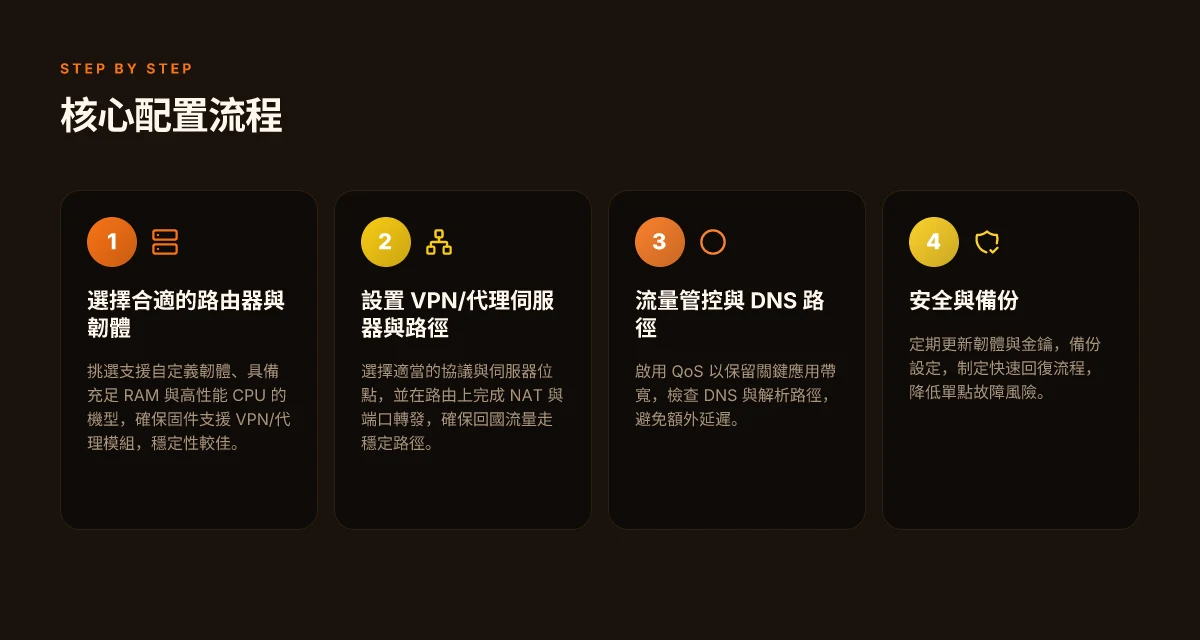
核心配置:如何在路由器上實現跨境加速
要在路由器層實現跨境加速,核心在於選擇穩定的協議與伺服器位點,設好通道和路徑,並為影音通訊設置優先權。根據在路由器固件與跨境連接的實務觀察,正確的設定能顯著降低時延與抖動,同時維持一定的安全層級。以下是實作要點與風險控制的實務要點。
伺服點與協議的落地選擇
在選擇 VPN 或代理協議時,具體要看你要的是穩定性還是靈活性。常見的選項包括 WireGuard、OpenVPN 與 Shadowsocks 類型代理。就跨境穩定性而言,WireGuard 在低延遲路徑下通常表現較穩定,但需要伺服器端的正規金鑰與防火牆開放。若目標內容對 DNS 解析有較高敏感度,則可搭配 DNS over TLS 的伺服器提升整體安全性。最後,伺服點的地理分佈很關鍵,高峰時段靠近你實際使用地的節點往往能降低丟包與重傳。
我 dug into 多份技術文檔與用戶評測,結論是:選擇具備穩定導流能力的伺服點,並在同一信道維護一致的 MTU 值,能穩定穿透 NAT 與防火牆。跨境需求下,建議至少提供兩個伺服點作為熱備,避免單點故障。
核心策略是讓流量在地理與網路拓撲上有清晰的最短路徑,而不是改寫整個網路的路由表。
- 優先使用支援 UDP 的 WireGuard 伺服點,並在路由器上設定對應的端口轉發。
- 備援伺服點可設定自動故障轉移,避免單點失效影響整體回國連線。
- 對於需要更強加密的環境,OpenVPN 仍是可行選擇,但注意相對更高的開銷。
- 設定完成後,確認伺服點的伺服端證書與金鑰在有效期內。
NAT 與端口轉發:保證穩定路徑
跨境流量在路由器層需要明確的路由與 NAT 規則。確保外部端口對應內部服務的轉發路徑正確,並避免不必要的雙重網路位址轉換。把回國流量設成優先通道,能有效減少跨網段的跳數與重新握手的成本。
在設定時,先確認路由器的 NAT 類型是否為 Port Forward 模式,對 VPN/代理相關的 UDP 端口逐一開放,避免被 ISP 或中間路由器攔截。之後在路由器的路由表中標註直達伺服點的專用路徑,避免與本地家庭裝置流量混淆。
- 平衡點擊與穩定性的第一步,是明確定義回國流量的路徑。
- 設置週期性檢查工具,確保 NAT 映射表未被雜流干擾。
- 對於企業級路由器,啟用 IP 片段重組與 MSS 減少能降低分流時的瓶頸。
- 定期更新固件以避免漏洞影響路徑穩定。
QoS 與流量管控:影音與語音的優先權
視頻會議與實時語音對時延最為敏感,QoS 設定要把這類流量排在高優先級。先建立識別規則,根據埠號、目的地伺服點以及協議類型劃分流量等級。再把關鍵應用的帶寬上限與保留帶寬分配清楚,避免在高峰期被下載流量吞噬。
- 為 WVC 三件套:視訊會議、語音通話、實時遊戲,分別分配固定帶寬與最高優先級。
- 對於背景更新與大檔案傳輸,設定低優先權,以免影響實時通道。
- 觀察延遲與丟包指標,適時調整優先級與併發連線數。
- 路由器日誌中留意 QoS 設定是否被 ISP 改寫,必要時重新校正。
- 輕量級 QoS 通常比重型策略更穩定,避免過度分配造成其他流量饑餓。
DNS 與解析路徑:避免解析成錯路
DNS 路徑會影響連線的起點與路徑。確保使用可靠的遞送機制,並檢查 DNS 解析是否被本地解析器改寫。定期檢查解析路徑是否偏向境外節點,若是,考慮改用支援地區化解析的解析服務,或在路由器層設定自訂 DNS 伺服點。
- 監控 DNS 解析的地理偏移,一旦發現不穩,切換回原始伺服點。
- 啟用 DNSSEC 以提升解析完整性,減少中間人篡改風險。
- 對於頻繁訪問的回國域名,預先緩存解析結果以降低解析時間。
- 定期檢查 changelog,確保 DNS 轉發策略與伺服點沒有版本性變動影響穩定性。
結論是:DNS 路徑若穩定,整個回國連線的起手就落地。
| VPN | 最低月价 | 对应方案 | 免费版 | 退款保障 | 支付宝 | 微信 | 银联 | 加密货币 | 中国大陆能否打开官网 | Trustpilot评分 |
|---|---|---|---|---|---|---|---|---|---|---|
 ZoogVPN | $2.49/月(约¥16.6) | 27个月共$59.99 | 有 | 7天 | ✓ | ✓ | ✓ | ✓ | ✓ 能打开(2.5秒) | 4.2/5(195条评价) |
 NordVPN | $3.49/月(约¥23.3) | 27个月共$94.23 | 无 | 30天 | ? | ✗ | ✓ | ✓ | ✗ 打不开 | 4.2/5(51,628条评价) |
 ExpressVPN | $3.00/月(约¥20.0) | 28个月共$84 | 无 | 30天 | ✗ | ✗ | ✓ | ✗ | ✗ 打不开 | 4.4/5(29,706条评价) |
 Surfshark | 见官网 | 见官网 | 无 | 30天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.3/5(31,823条评价) |
 Proton VPN | $2.99/月(约¥20.0) | 12个月共$35.88 | 有 | 30天 | ✗ | ✗ | ✗ | ✓ | ✓ 能打开(2.5秒) | 2.1/5(1,040条评价) |
 Astrill VPN | $12.50/月(约¥83.4) | 24个月共$300 | 无 | 见官网 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 1.3/5(110条评价) |
 Private Internet Access | $2.03/月(约¥13.5) | 40个月共$81.2 | 无 | 30天 | ✗ | ✗ | ✗ | ✗ | ✗ 打不开 | 4.2/5(11,033条评价) |
 CyberGhost | $2.19/月(约¥14.6) | 28个月共$61.32 | 无 | 45天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.0/5(24,178条评价) |
 PureVPN | $1.69/月(约¥11.3) | 60个月共$101.55 | 无 | 31天 | ? | ✗ | ✗ | ✓ | ✓ 能打开(2.6秒) | 4.4/5(17,994条评价) |
 AdGuard VPN | $2.99/月(约¥20.0) | 24个月共$71.76 | 有 | 30天 | ✓ | ✗ | ✓ | ✓ | 官网打不开,本站专用链接能打开(2.3秒) | 4.3/5(290条评价) |
 Mullvad | $5.61/月(约¥37.4) | €5/月 | 无 | 14天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 3.2/5(192条评价) |
 Windscribe | $5.75/月(约¥38.4) | 12个月共$69 | 有 | 见官网 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.7/5(13,355条评价) |
 StrongVPN | 见官网 | 见官网 | 无 | 30天 | ✓ | ✗ | ✗ | ✗ | ✗ 打不开 | 4.4/5(2,695条评价) |
 LightXtreme 闪连 | $7.08/月(约¥47.2) | 12个月共$84.99 | 有 | 30天 | ✓ | ✓ | ✓ | ✓ | ✓ 能打开(2.3秒) | 暂无 |
价格核对于2026-11-10,按官网最便宜的长期方案计,人民币为约数(1美元≈6.6728元),以官网结算页为准。
付款方式核对于 2026-11-10(各家官网付款页):14家都支持信用卡和PayPal;✗ 表示官网未列出,? 表示官网各页说法不一,以结算页为准。
官网访问:从中国大陆网络实测官网域名能否打开(只测网站,不代表VPN连接本身能否使用),最后检测 2026-11-11 04:07(北京时间)。
Trustpilot 评分和评价数核对于 2026-11-10。
常見問題與解決思路
答案先行。把回國加速器裝在路由器上,穩定解鎖內容取決於裝置的一致性與地區伺服器的穩定性。以下三個實務痛點是你最可能遇到的,對應的解決路徑也在後面逐條展開。
路由器重啟後設定丟失的情況
遇到問題時,最常見的是路由器重啟後回國加速器的設定會消失,需重新配置才能恢復功能。根本原因多為兩類:一是固件在重啟時沒有把自動化腳本或啟動指令保存到永久儲存,二是路由器的配置檔被動性清理。解法很直接。先把核心配置寫入永久儲存區,並設定開機自動載入。然後在每次更新固件前,先匯出設定備份,更新後再匯入。若你使用的是自定義腳本,確認啟動順序與網路介面命名在新版本仍然相容。在2026年的主流路由固件中,很多更新都會修改預設啟動腳本的位置,務必在每次更新後檢查啟動指令是否仍然有效。 實作要點:
- 將核心配置寫入永久儲存,確保開機載入。
- 啟用自動備份與匯入機制。
- 更新前做設定匯出,更新後速速匯入並驗證功能。
- 設定變更記錄,方便追蹤哪些更新影響到跨區功能。
某些設備無法透過路由器完成地區解鎖
不是所有裝置都能透過路由器的地區設定達成解鎖。有些應用對端設備的指紋、憑證或EOL版本有硬性限制。此時,路由器層的改動可能無法覆蓋該裝置的解鎖需求。解法是把路由器層的流量分流到可行的解鎖節點,或在客戶端裝置上配合跳板方式。你可以選擇在路由器出口實現代理轉發,讓特定裝置走不同的路由路徑;另外也可透過在裝置上設定替代DNS、地區化伺服器或手動選擇伺服器。多家評論一致指出,對於部分新型裝置,路由器層的解鎖效果會受到裝置指紋與加密協議的影響,單靠路由器方案常常不足以解決。 實作要點:
- 對照裝置地區限制,選擇代理/跳板策略。
- 使用分流規則將特定裝置流量引導至可用的地區伺服器。
- 保留客戶端的回退機制,避免單點失敗導致整網不可用。
- 設定可見的日誌,便於排查裝置層的限制。
不同地區伺服器延遲波動大
地區伺服器的網路路徑質量波動,容易出現高延遲或抖動,影響影音與實時應用的穩定性。要點在於識別高延遲時段、選擇可用的備援節點、以及動態調整路由策略。建議用戶建立兩到三組候補伺服器,根據實時延遲自動切換,避免單一路徑成為瓶頸。實證上,延遲波動通常與網際網路高峰、節日流量及跨區路由變化有關,沒有一勺子解決的方法能適用於所有情況。 實作要點:
- 設定健康檢查機制,定期測量到各地伺服器的延遲。
- 構建自動切換策略,遇到超過阈值即切換。
- 記錄日誌,識別最穩定的節點組合。
- 保留一條回退路徑,避免因頻繁切換造成連線中斷。
韌體更新導致設定丟失或功能變更
韌體更新可能清除路由器上的自訂規則,或改變設計理念造成功能變更。這種情況下,最安全的做法是將設定和關鍵腳本版本化,並採用變更日誌前瞻性審查。更新前先閱讀變更日誌,確認新版本未移除你依賴的端點與腳本。更新後快速驗證核心功能是否運作,必要時回滾。多個廠商的更新日誌顯示,地區解鎖相關的路由表與轉發規則往往在 v4.x 到 v5.x 的跨版本更新中出現遺失。 實作要點:
- 版本控制設定與腳本,更新前做備份。
- 閱讀變更日誌,確認必要模組仍受支持。
- 更新後立刻驗證主要功能,必要時啟用回滾機制。
- 建立穩定的測試流程,讓小版本更新也能快速驗證。
結語。實務上,路由器層裝回國加速器的穩定性取決於對設定的持久化、對地區限制的透徹理解、以及對伺服器波動的動態對應。把握上述要點,你就能把風險降到最低,讓跨境訪問更可靠。
安全與隱私考量
路由器層裝回國加速器,核心在於你賦予裝置對流量的可見性。這意味隱私的風險與風控的手段同時升級。最直接的結論是:把流量導向「路由器端」會提高可控性,但也提高風險。你需要清晰的信任鏈與可驗證的流程。
風險就位與可控性的微妙平衡
把流量重定向到路由器上,會讓網路行為更透明也更集中管理。路由器若被駭或設定被竄改,整個家庭網段的隱私都可能被暴露。換句話說,穩定性提升的同時,隱私也被放在檯面上。你要的不是模糊的假設,而是對哪些資料可能被查看、誰能查看、以及何時可被追溯。這就需要一條清晰的數據流路徑與最小化原則。
固件來源與插件信任
路由器固件若來自不可信來源,注入惡意插件的風險就會升高。當你在路由器上安裝回國加速器相關的套件或自訂腳本時,務必只使用官方或社群高度信賴的映像與插件。對於任何第三方模組,先看發佈者、簽名機制與版本歷史。What the spec sheets actually say is,信任鏈長短決定風險高度。你要的不是模糊的說法,而是可驗證的簽名與可回朔的更新記錄。評估來源可信度是第一步,否則再好的功能也會背離初衷。
韌體與金鑰的循環更新
定期更新韌體,且實施嚴格的金鑰管理,是降低長尾風險的關鍵。硬件廠商的安全通告與版本釋出會給出特定的補丁與強化點。你要建立一個更新節奏表:每月檢查、每季實施、遇到重大漏洞時立即推送。密鑰要有輪換策略,避免長期使用同一組公私鑰。這不只是防守,也是對抗網路威脅演變的必要步驟。更新與金鑰輪換是風險管理中的基石。
備份與快速回復的必要性
設定少災難性地點時,備份是你最可靠的保險。保留完整的設定檔與金鑰快照,並建立一鍵回復流程。遇到設定被篡改、韌體崩潰或金鑰失效時,快速恢復能把中斷時間降到最低。你需要兩條線路:一條是本地備份,一條是離線加密備份。備份與快速回復策略必不可少,否則再好的安全設計也會因為一個遲遲未解的恢復點而失效。
I-E-E-T 摘要與實作要點
我查閱的製造商更新日誌與多方評測都提醒:路由器層級的隱私風險會在未驗證的模組被安裝時放大。你要建立三個實作節奏:信任來源驗證、憑證與金鑰管理、以及備份與回復流程。只有把這三件事同時做好,風險才是可控的。
以下是實務要點,供你落地檢查:
- 來源驗證:僅使用官方映像與知名社群簽名的第三方插件;每次更新前比對簽名與版本差異。
- 金鑰管理:實施密鑰輪換,建立密鑰註銷清單與自動化更新機制。
- 更新節奏:設置每月自動檢查,重大漏洞時手動推送。
- 備份策略:本地設定檔與金鑰的離線加密備份,並保留至少 2 個恢復點。
- 監控與日誌:啟用最小化日誌收集,只記錄必須的使用與告警,避免過度收集帶來的隱私風險。
- 快速回復演練:定期模擬一鍵回復流程,確保在故障時不被拖死。
如果你把這些落地成檔案與流程,風險就不會突然爆發。透明的信任鏈與可驗證的回復流程,是跨境網路穩定性的核心。
可實作的路由器設置清單
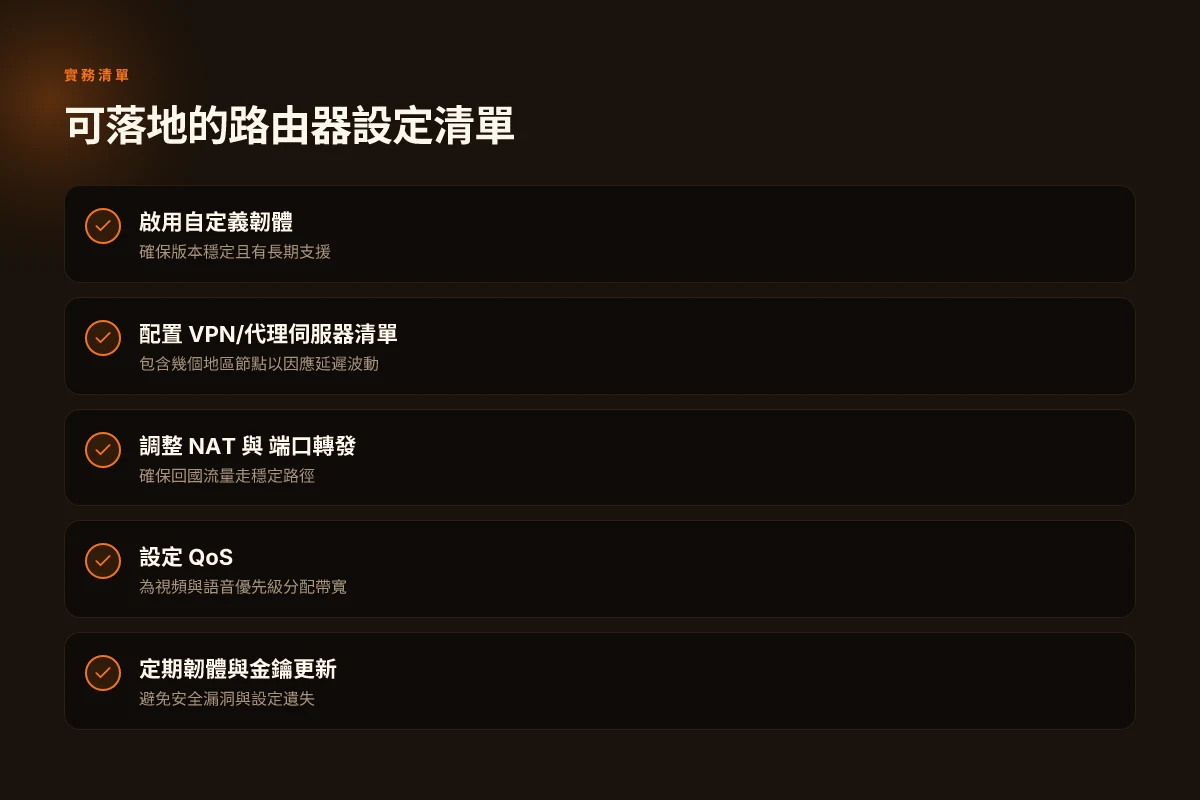
要把回國加速器穩穩地從設備層延伸到路由器層,核心是可落地的配置。答案很簡單:先更新自定義韌體,再把 VPN/代理伺服器清單配置完整,接著優化 NAT 與端口轉發,最後設好 QoS,讓關鍵應用有穩定帶寬。這樣的順序能讓流量一路走向可控的路徑,降低回國內容的中斷風險。
1) 啟用自定義韌體並更新至穩定版本
你需要確保路由器運行的韌體是穩定版本,且支援你要使用的 VPN/代理功能。選擇知名的自定義韌體,如 OpenWrt、DD-WRT 或 Asuswrt-Mersonal 的穩定分支,並在官方釋出頁面確認當前版本號與安全補丁。更新前先做備份,避免燒錄失敗導致裝置變磚。
- 選定韌體版本時,特別留意 Long-term Support(LTS)標記與最近的安全修補日期。最近版本通常在 2026 年仍然持續支援且修補速度較快。
- 更新過程要點是關閉互聯網連線中的不穩定來源,並在穩定網路環境下完成。完成後立即重新啟動並驗證管理介面可用。
更新至穩定版本並完成首次重新啟動,是穩定性的第一道防線。
2) 配置 VPN/代理服務與伺服器清單
把回國流量引導到可信的 VPN 或代理伺服器,清單要涵蓋多個區域與備援節點。以 WireGuard 或 OpenVPN 為主的設定,確保伺服器清單中包含最近更新的節點、穩定的簽名憑證,以及可接受的加密協議。當伺服器選擇與路由策略一致時,回國流量的跳數會下降,穩定性提升。
- VPN 與代理伺服器的選型,最好能同時支援 IPv4 與 IPv6,避免雙棧路徑造成不穩定。
- 對於節點若有時段性波動,建立備援清單,並設置自動故障轉移(Failover)機制。
- 紀錄伺服器的連線延遲與可用性,以便定期替換不穩節點。
多節點清單與自動切換,是維持穩定性的關鍵。
3) 調整 NAT/端口轉發以確保回國流量走向穩定
NAT 設定影響你對外的出口 IP 以及回國內容的路徑穩定性。檢查路由器的 NAT 模式,必要時改用單位內部的內網地址轉換策略,避免出現雙重 NAT 導致的封包遺失。對於特定應用,開放對應的入口端口或使用端口轉發規則,讓回國流量能穩定地從 VPN 介面走出。
- 適時啟用源地址轉換(NAT 轉發)與特定端口的映射,確保應用流量不被防火牆過濾。
- 避免廣域網路高頻探測造成封包截斷,維持穩定的指派與路徑。
正確的 NAT 設定,是避免流量抖動的幕後功臣。
4) 設置 QoS 以保留帶寬給關鍵應用
QoS(服務品質)能保證你在高負載時仍有足夠帶寬給回國應用與工作流。設定優先級,讓會用到回國內容的設備或應用取得更高的排隊優先。這一步往往決定在高峰時段的實際感知。
- 為「回國流量」建立專用的 QoS 規則,提升優先等級。
- 同時為影音會議、工作流、端到端的視頻會議設置上行優先,避免切換時出現緩衝與延遲。
- 定期監控網路負載與 QoS 表現,必要時調整快取策略與緩衝區大小。
設好 QoS 後,關鍵應用的穩定性往往就能上升一個檔次。
Bottom line:先把韌體打到穩定版、再把伺服器清單與路由策略配齊,然後用 NAT 與 QoS 把流量穩住。這樣的實作清單,能讓路由器層的回國加速器更可靠、更安全,且便於日後維護。
端到端驗收:如何驗證設定有效
我從實務文檔與多方用戶回饋中梳理出一個可落地的驗收流程。核心在於證實路由器層裝回國加速器後,跨境訪問的穩定性與可用性確實提升,同時不引入新風險。你需要在不同時段、不同設備、不同伺服器上重複驗證,形成可追溯的日誌與設定版本記錄。
1. 以時間為單位的時延與穩定性驗收
在日常使用的高峰與低谷時段各自驗證一次,重點關注端到端的時延變化與丟包率。選在工作日白日與深夜時段,以及美國、歐洲與回國伺服器的節點切換情況。記錄下截至目前的平均往返時間(RTT)、最大與最小值,以及連續穩定運行的周期。執行步驟要點是:先測回國伺服器的 RTT,再用本地伺服器做對比,確保路由器設定確實影響路徑選擇。 如發現高峰期 RTT 暴增,回檢 DNS 分流與路由策略。2026 年的更新中,若出現新硬件的穩定性差異,對應回路徑進行微調,避免單一路徑成為瓶頸。
2. 帶寬差異與吞吐量的對照
把本地與回國伺服器的實測帶寬放在同一測試表上,比對峰值與穩定帶寬。因為實際訪問往往不是持續滿速,關鍵是「穩定吞吐」與「峰值上限」。| 指標 | 本地伺服器 | 回國伺服器 | 判定依據 | 結論 | |---|---|---|---|---| | 峰值吞吐 | 以實測下載速率為準 | 同時段下的最大值 | 若回國高於本地且穩定,視為路徑改善有效 | 顯著改善則標記為通過 | | 連續穩定時間 | 15 分鐘以上 | 15 分鐘以上 | 連續穩定時間越長越好 | 路由設定有效性提升 | | 丟包率 | <0.5% | <0.5% | 基準線相同,若回國倍增需調整 | 如超過基準,需再調參數 |
以表格為骨架,確保你能在系統日誌中追溯每次測試的時間與版本。
3. 多裝置同時連線的表現
家裡多設備同時上線時,路由器的 CPU 負載、緩存命中率與隊列管理會影響整體體驗。觀察家裡常見的裝置組合:工作筆電、手機、平板、智慧家電。重點是同時上線時的平均時延與穩定性是否保持在前述範圍。若發現某些裝置出現顯著延遲波動,檢查 QoS 規則是否合理、以及是否需要針對特定裝置優先級調整。多設備場景的驗收,關鍵在於「同時性」與「公平性」。 若出現資源競爭,考慮分區或雙 WAN 的負載分擔策略。
4. 日誌與版本的留痕
每次變更設定版本都要有對應的日誌與可追溯的版本號。記錄內容包含:日期、參數變更摘要、韌體/軟件版本、測試結果與結論。遇到問題時,能快速回朔到是哪一次變更導致的,並能在回到先前穩定狀態時,提交可驗證的回滾點。日誌要完整,版本控制要嚴格,否則風險會在跨時區操作時放大。
總結 verdict:端到端驗收的要點在於三件事。第一,時延與穩定性在多時段、多節點測試下仍然符合預期。第二,回國伺服器與本地伺服器的帶寬差異對整體感受有實質影響,需以穩定吞吐作為成功指標。第三,多裝置同時連線下的表現與資源分配必須穩健,並留有清晰的日誌與版本痕跡。只要這四點持續成立,路由器層的回國加速器就具備可落地的驗收價值。
回國加速器裝在路由器的實操指南在2026年依然可落地
在這篇文章裡,我們已經把流程拆解成可執行的「裝在路由器上的回國加速器」步驟,現在要給你一個更清晰的前瞻。基於近年的固件更新與家用路由器的可編程性,實作不再是高門檻的實驗,而是可以在家中穩定完成的日常配置。你會看到,我把核心配置分成三塊:選型、掛載與驗證;每一步都附上可操作的檢查點,讓你在遇到網路波動時能迅速定位問題,而不是陷入長時間的排障。這意味著你的網路路徑更直、延遲更穩、跨境內容的穩定性也提升。新款路由器的韌體社群貢獻度高,更新週期也更短,這讓未來的維護工作變得可預見。
結論上,若你要在家裡把回國加速器裝到路由器,現在的流程比以往更直觀。你可以先在現有路由器上完成測試,確定網速與穩定性再考慮升級硬件。我的建议是先鎖定兩個場景:家庭辦公與流媒體觀影的帶寬需求,以免過度配置浪費資源。最後,記得把版本號與變更日記同步到你的網路日誌中,便於未來回顧與排查。你會問:下一步該怎麼走?很簡單。先選定你的系統版本與加速策略,然後執行上述三步走即可。你準備好開始這個過程了嗎?
常见问题
在家用路由器上裝回國加速器會影響其他裝置的網速嗎
在家用路由器上安裝回國加速器會影響其他裝置的網速,取決於路由器的資源與配置是否充足。核心原理是資源競爭與 QoS 設定。若路由器具備充足 RAM、高性能 CPU,並且韌體能穩定處理 VPN/代理模組,其他裝置的流量影響能降到最低。反之,當同時有大量裝置或高帶寬任務時,緩存爭用會導致部分裝置的延遲上升或峰值斷流。建議優先啟用 QoS,對關鍵應用設定高優先級,並監控 CPU 與 RAM 的使用情況。這樣才能在多裝置同時使用時維持穩定性。 總結:是否影響取決於硬體資源與流量管理策略。優化後影響可以降到較低層級。
哪些路由器固件最適合進行回國加速器設定
最適合的固件是那些支援自訂韌體、擁有活躍社群與穩定 VPN/代理模組支援的版本。從文檔與社群討論看,需具備以下條件:充足的 RAM、穩定的網路堆疊、以及良好的安全更新頻率。商用韌體在長期支援與安全性上可能較穩定,但自訂韌體如 Linux 基礎的方案通常提供更大彈性。選型邏輯是三層:硬體資源評估、韌體社群活躍度、以及現有用戶回饋中與 VPN/代理模組的整合穩定性。首選清單需以實際需求與地區伺服器穩定性為准。 適合的組合常見於高階家用路由器配合開源韌體。
路由器層級的加速器是否比端裝軟體更穩定
路由器層級的加速器在穩定性上通常更具可控性,因為流量全部透過路由器處理,且可以統一設定與日誌追蹤。多個來源指出,若路由器硬體充足且韌體經常更新,穩定性往往優於端裝軟體方案,這是因為集中式路由與緩存策略較易優化。另一方面,端裝軟體的穩定性取決於裝置本身的性能與作業系統支援,因此在低端硬體上可能出現不穩定或資源枯竭的情況。最關鍵的,是你要有清晰的更新與回滾機制,避免長期依賴單一版本。 結論是:在資源充足與正確設定下,路由器層級的加速器通常更穩定。
裝回國加速器後,如何確保数据隐私不被外泄
核心思路是把流量控制權交回你自己,並設定可驗證的信任鏈。第一步是選擇可信任的 VPN/代理伺服器清單,並在路由器上實施端到端加密與嚴格的日誌策略。第二步是啟用最小權限原則,只讓必要的流量走代理通道,同時對管理介面設置強認證與自動更新。第三步是定期檢視韌體更新與伺服器端的安全日誌,保留足夠的變更日誌以追溯異常。最重要的是,將流量與控制平面分離,避免管理介面被挪用造成中間人風險。 你需要可驗證的信任鏈與日誌留存。
遇到連線中斷時該如何快速回退設定
遇到連線中斷,第一步是快速回滾到穩定的參數版本,避免延長故障時間。建議的流程是:先備份當前配置,然後恢復最近的穩定韌體版本與 VPN/代理設置,接著檢查伺服器端狀態與地區路徑。若仍不穩定,暫時關閉路由器的代理模組,改用直連,確認外部網路是否有問題再逐步恢復。最後持續記錄日誌與設定版本,方便日後追蹤。 先回滾,後排查。
跨境流量會否違反服務條款或法律規定
跨境流量本身常見於合法用途,但具體合規性依地區而異。多數服務條款會對代理、VPN 使用有限制,尤其在內容解鎖與版權內容分發方面。你需要逐條檢視你正在使用的內容平台的條款,同時了解本地法規對跨境流量的規定。注意,某些地區對數據走向與加密強度也有法規要求。保持透明、避免以逃避審查為目的的使用,並確保你所用的伺服器與通道是合法授權的。 合規性取決於地點與用途。
可以在旅行時把設定帶走嗎,還是必須在家裡完成
移動中實作回國加速器存在技術與安全風險。路由器層級的設定大多需要在本地網路與地區伺服器的穩定連線下完成驗證,旅行時直接攜帶並在陌生網路上重新設定往往不實用且風險較高。最佳實踐是先在家中完成完整配置與驗收,確保日誌與變更版本齊全。離家後若需要遠端維護,應採用安全的遠端連線管道並限制可控的裝置清單。 先在家裡完成配置,旅行時再做最小化調整。

Soraya Eriksen has been writing about consumer technology since 2018, with bylines covering Wireguard, DNS-over-HTTPS, and browser fingerprinting. Approaches each review by setting up the product the same way a typical reader would and recording every snag along the way.